Multitenancy e segurança no Markmedi: uma clínica nunca vê a outra
Tenancy por linha com escopo global, RBAC por clínica, trilhas de auditoria, uploads endurecidos e um Sentry que não vê dado pessoal: as decisões de segurança de um SaaS de saúde.
 Rafael Faria Ferreira
Num SaaS para clínicas, o pior bug possível tem um formato bem conhecido: a clínica A abre uma URL, troca um número no endereço e vê o paciente da clínica B. Em qualquer produto isso seria grave. Num sistema com prontuário, é um incidente de dado de saúde, com consequência legal pela LGPD. Por isso o isolamento entre clínicas foi uma das primeiras decisões do Markmedi, e boa parte das outras decisões de segurança gira em torno dele.
Um banco, uma coluna
Escolhi tenancy por linha: um banco MySQL, e cada tabela que pertence a uma clínica tem uma coluna clinic_id. Banco por cliente dá um isolamento mais forte, mas multiplica migrations, backups e conexões, e eu opero o produto sozinho. Com uma coluna, o risco passa a ser esquecer o filtro em algum lugar. Então o trabalho é fazer o filtro ser o padrão e o esquecimento ser difícil.
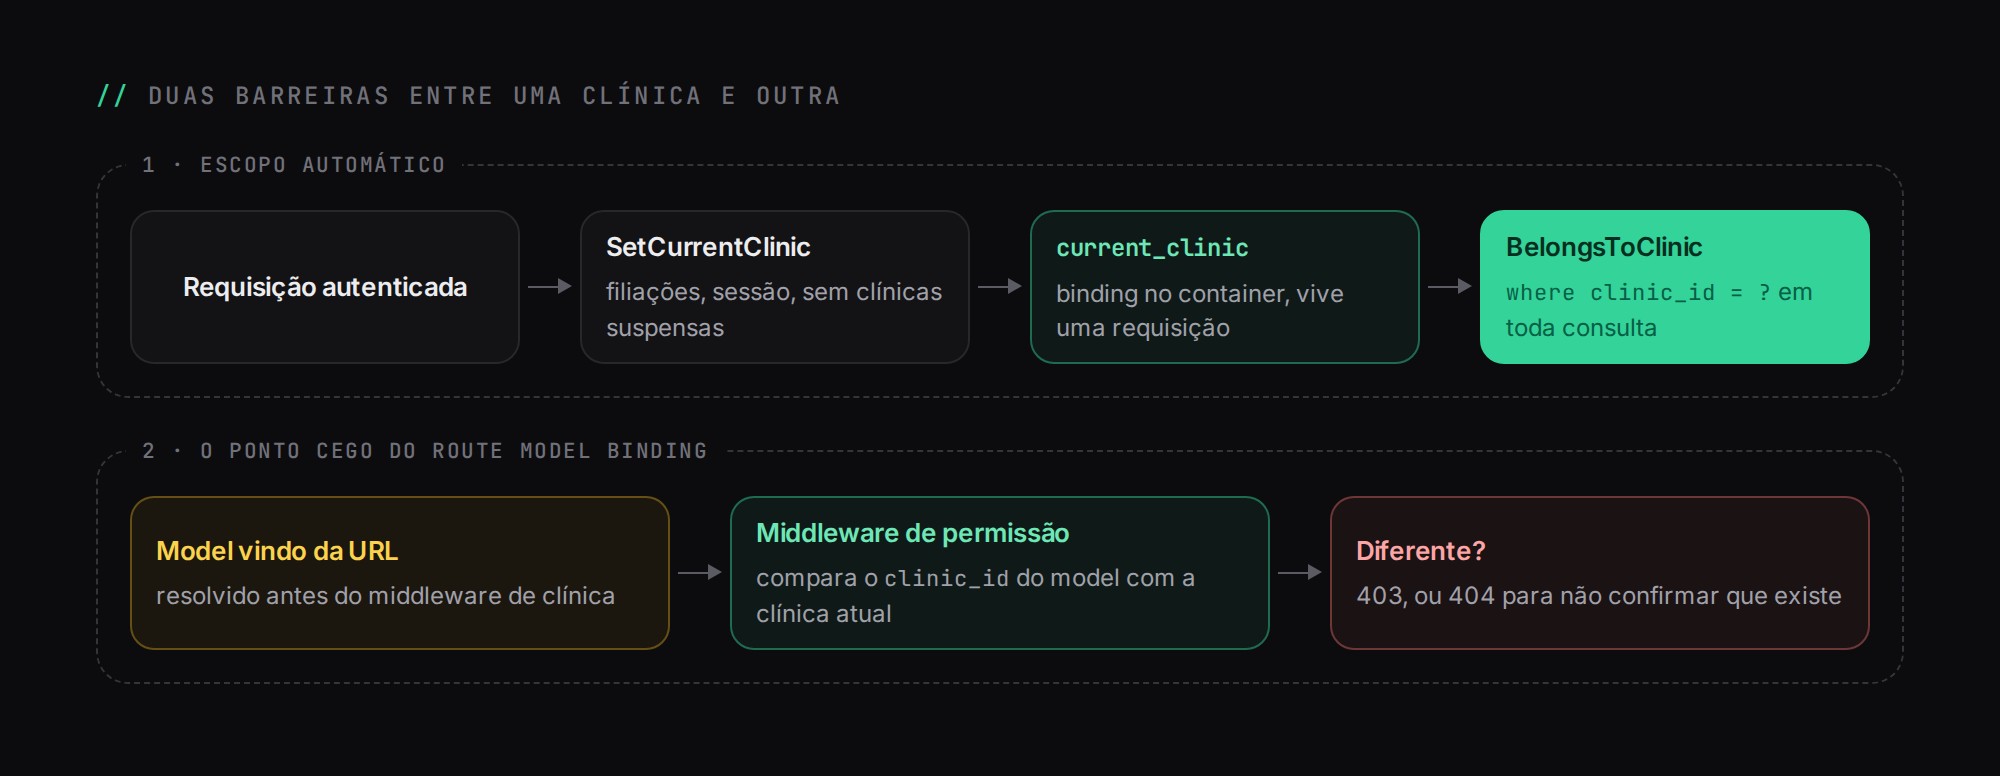
O primeiro mecanismo é um trait, BelongsToClinic, que adiciona um escopo global aos models. O escopo lê a clínica atual de um binding no container, current_clinic, e restringe toda consulta àquela clínica. Hoje dezenas de models usam o trait, do financeiro ao CRM e às automações.
trait BelongsToClinic
{
    protected static function bootBelongsToClinic(): void
    {
        static::addGlobalScope('clinic', function (Builder $query) {
            if (app()->bound('current_clinic')) {
                $query->where($query->qualifyColumn('clinic_id'), app('current_clinic')->id);
            }
        });
    }
}
Repare na condição: o escopo só age quando existe uma clínica atual. Em jobs, comandos de console e páginas públicas não existe "a clínica do usuário logado", e um escopo que tentasse adivinhar seria pior do que nenhum. A consequência é uma regra de código: jobs recebem a clínica explicitamente no construtor e consultam com forClinic($clinic). Quem lê um job sabe de qual clínica ele trata sem depender de estado global.
Resolvendo a clínica a cada requisição
Um usuário pode pertencer a várias clínicas, por exemplo uma dermatologista que atende em dois lugares. O middleware SetCurrentClinic roda em toda requisição autenticada. Ele limpa o estado da requisição anterior, carrega todas as filiações do usuário numa consulta só, descarta clínicas suspensas, escolhe a clínica guardada na sessão (ou a primeira disponível) e faz o binding no container. Os serviços de autorização e de plano são registrados como scoped, ou seja, vivem uma requisição e morrem com ela, para que nenhuma permissão calculada para uma clínica vaze para a próxima.
O escopo global tem um ponto cego conhecido no Laravel: o route model binding resolve o model antes do middleware de clínica rodar. Por isso existe uma segunda barreira. O middleware de permissão compara o clinic_id de cada model vindo da rota com a clínica atual e recusa a requisição se forem diferentes. Em algumas rotas a resposta é 404 em vez de 403, para não confirmar que o registro existe.
O paciente é global
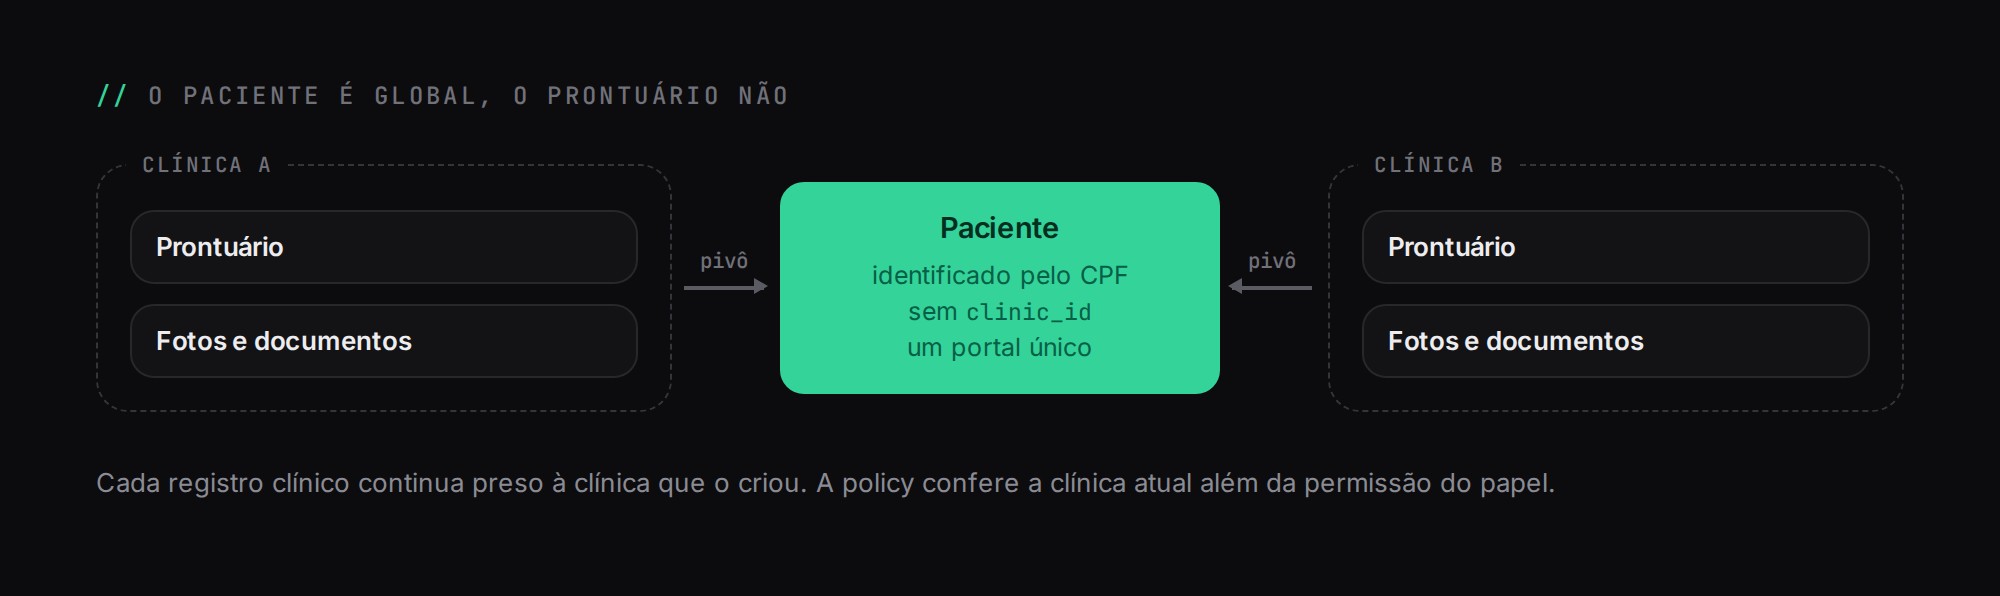
Uma decisão menos óbvia: o paciente não tem clinic_id. Ele é uma entidade global, identificada pelo CPF, ligada às clínicas por uma tabela pivô e pelos agendamentos. Isso permite que a mesma pessoa tenha um portal único, com consultas de clínicas diferentes, sem cadastro duplicado. O preço é que o escopo do paciente é feito por relacionamento, e o prontuário, as fotos e os documentos clínicos ficam sempre ligados à clínica que os criou. O acesso a esses registros passa pela policy do prontuário, que confere a clínica atual além da permissão do papel.
Permissões por clínica e por plano
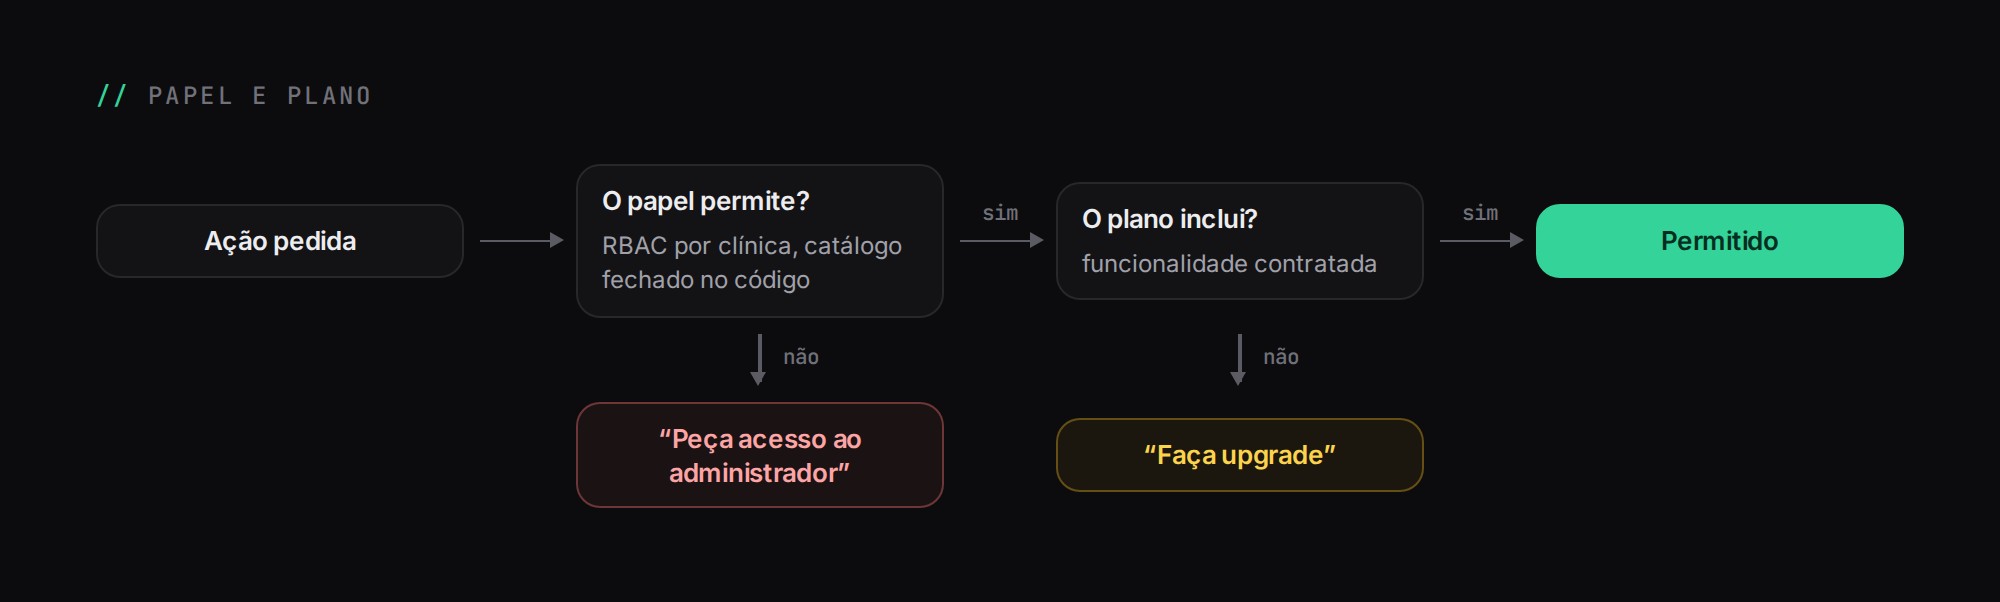
A autorização tem duas camadas. A primeira é o RBAC por clínica: cada clínica tem papéis, cada papel tem permissões vindas de um catálogo fechado no código, e cada filiação tem papéis. Os gates são gerados a partir desse catálogo, e as policies (são mais de quarenta) usam os gates. A segunda camada é o plano: uma funcionalidade pode estar fora do plano da clínica mesmo que o papel permita. O motivo da recusa (plano ou papel) volta para a interface, que mostra "faça upgrade" ou "peça acesso ao administrador" conforme o caso.
Testes cobrem os casos que importam: o escopo inerte sem clínica, o escopo restringindo quando há clínica, o opt-out explícito e uma tentativa de apagar um registro de outra clínica pela URL, que precisa terminar em 403. Há testes de isolamento específicos para imagens clínicas, mapeamento corporal e tratamentos.
Autenticação e abuso
A autenticação usa o Fortify com 2FA por TOTP, com confirmação do código e da senha ao ativar. Em produção, a política de senha exige no mínimo 12 caracteres, maiúsculas e minúsculas, números, símbolos e a regra uncompromised(), que consulta o Have I Been Pwned por k-anonimato. Usuários desativados não entram, mesmo com a senha certa.
Rate limiters nomeados cobrem os pontos sensíveis: login e 2FA, ativação do portal do paciente, uploads do portal, códigos de assinatura de documentos, vale-presentes, reenvio de confirmação de consulta. Os limites são por usuário, por IP ou pela combinação, conforme o que faz sentido para cada fluxo.
Trilhas de auditoria
Há três registros append-only. O de ações administrativas grava quem fez o quê na plataforma: suspensão de clínica, mudança de plano, desativação de usuário, revogação de sessão. O de acesso ao prontuário grava cada visualização, edição, exportação, impressão e captura, com usuário, clínica, paciente, IP e user agent. O de RBAC guarda o antes e o depois de cada mudança de papel.
A personificação, que uso para suporte, tem regras próprias: só super administradores personificam, nunca outro super administrador, sem personificação aninhada, e cada início e fim é auditado. As sessões personificadas também são marcadas e excluídas das métricas de produto.
Arquivos
Upload é uma porta de entrada clássica. Toda imagem pública é decodificada e reencodada com GD, o que descarta metadados e qualquer conteúdo escondido no arquivo. Antes de decodificar, o código confere dimensões e número de pixels, para que uma imagem pequena em bytes e gigante em pixels não derrube o worker. SVG é recusado. O Content-Type gravado vem da lista permitida, nunca do que o cliente declarou. Para arquivos clínicos, uma regra confere a assinatura binária (os magic bytes) e exige que a extensão corresponda ao conteúdo.
Os arquivos privados ficam num bucket separado do público, num prefixo por clínica e por paciente. Isso facilita a exportação e a exclusão pedidas pela LGPD, que viram uma listagem por prefixo. O acesso é sempre por URL assinada de curta duração, e a exportação do prontuário completo usa uma rota assinada temporária.
O que sai do sistema
Monitoramento de erros é um caminho de vazamento que pouca gente considera. O Sentry do Markmedi roda com send_default_pii desligado, sem bindings de SQL e sem breadcrumbs, e todo evento passa por um sanitizador que reconstrói o relatório: mensagens de exceção viram [Filtered], variáveis dos frames são removidas e só a rota e o método da requisição sobrevivem. Perco um pouco de contexto para depurar e ganho a garantia de que um prontuário nunca aparece num painel de terceiros.
Na mesma linha, nenhuma tag de terceiros (GTM, GA4, PostHog, pixel) carrega na área logada. Isso é decidido no servidor, pelo contexto da rota, e um teste percorre as rotas para garantir. O cookie de sessão tem um teste próprio que impede que o domínio do cookie inclua o host da CDN, para que a sessão nunca apareça em log de CDN.
Webhooks de provedores de pagamento, WhatsApp, SMS e e-mail são verificados antes de qualquer processamento, com comparação em tempo constante (hash_equals) ou, no caso da Amazon SNS, com verificação de assinatura do certificado.
A última camada
Tudo isso protege o acesso pela aplicação. Para o caso em que alguém chega ao banco por outro caminho, o conteúdo do prontuário é cifrado campo a campo com uma chave por clínica, guardada cifrada pelo AWS KMS. Esse modelo tem um artigo só dele: Criptografia do prontuário com chave por clínica.
Fechando
Nenhuma dessas medidas é sofisticada isoladamente. O que faz diferença é tornar o caminho seguro o caminho padrão, com escopo automático, permissões geradas de um catálogo e testes que falham quando alguém sai do trilho. O tempo real usa as mesmas regras, como conto em Tempo real com Laravel Reverb. O projeto completo está em Markmedi.