Criptografia do prontuário com chave por clínica: envelope com AWS KMS e AES-256-GCM
Por que disco cifrado não basta para dado de saúde, e como o Markmedi cifra o prontuário campo a campo com uma chave por clínica protegida pelo AWS KMS.
 Rafael Faria Ferreira
Quase todo provedor de nuvem oferece disco cifrado, backup cifrado e bucket cifrado com um clique. É uma proteção real, mas contra um tipo específico de ataque: alguém que leva o disco ou o arquivo de backup. Se o invasor chega ao banco pelo próprio MySQL, com uma credencial vazada, um dump esquecido ou uma réplica mal configurada, o disco cifrado não faz diferença nenhuma. O banco entrega os dados em texto claro, porque é para isso que ele existe.
Num prontuário eletrônico, esse cenário é o que mais me preocupa. Por isso o Markmedi cifra o conteúdo clínico no nível do campo, dentro da aplicação, com uma chave por clínica. Neste artigo eu explico o modelo, as decisões de formato e o que muda no dia a dia do código.
Três camadas
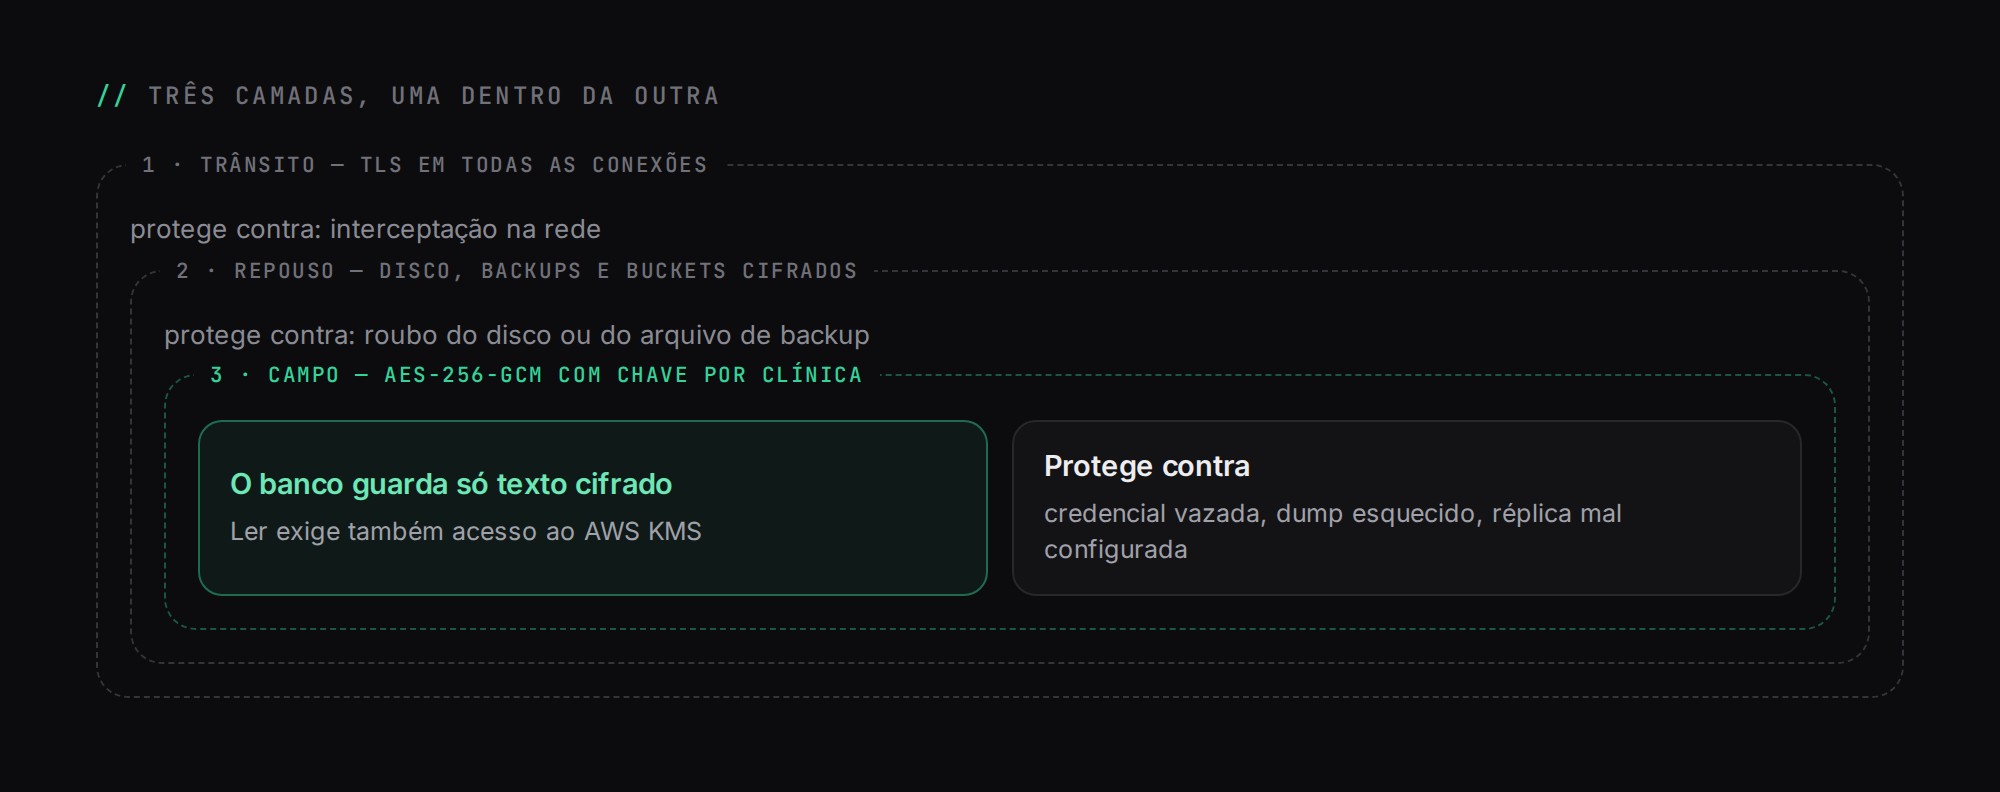
O modelo tem três camadas, e uma não substitui a outra. A primeira é o trânsito: TLS em todas as conexões, do navegador à borda, da aplicação ao banco, ao Redis e à AWS. A segunda é o repouso na infraestrutura: disco, backups e buckets cifrados. A terceira é o campo: o banco guarda só texto cifrado, e para ler qualquer coisa é preciso também acesso ao AWS KMS.
A terceira camada é a que muda o resultado de um vazamento de banco. Com ela, um dump roubado contém texto cifrado e chaves cifradas, e nada disso tem uso sem o KMS.
O envelope
A ideia central é a criptografia de envelope, com dois níveis de chave:
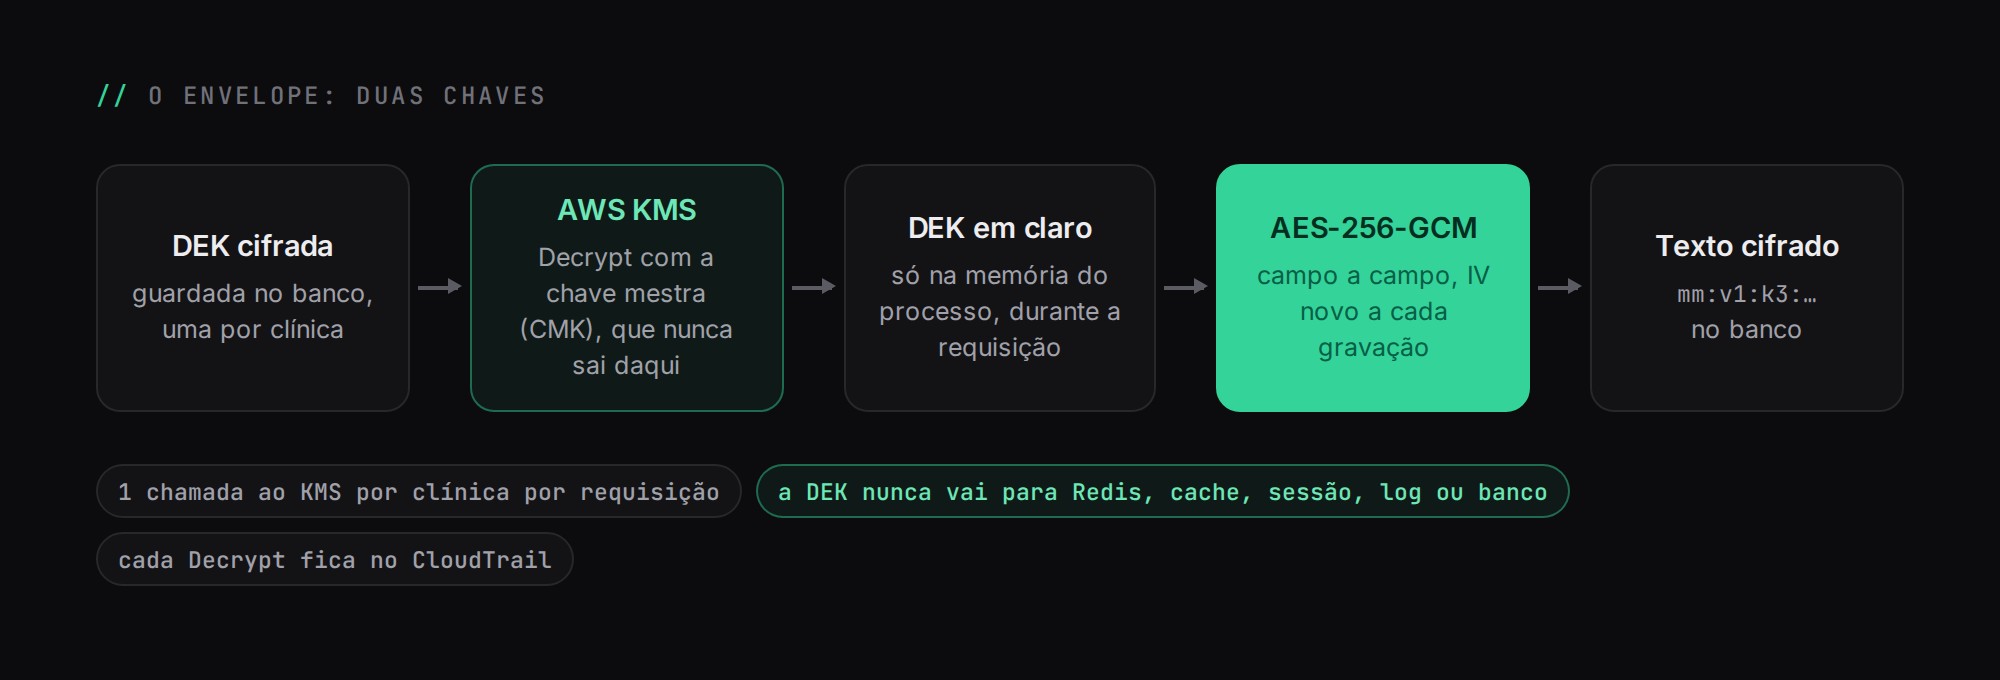
- A chave mestra (CMK) fica no AWS KMS e nunca sai de lá. Ela não cifra dados; só cifra outras chaves.
- Cada clínica tem a sua chave de dados (DEK), de 256 bits. É ela que cifra o prontuário daquela clínica.
- O banco guarda a DEK só na forma cifrada pela CMK, na tabela
clinic_encryption_keys, com a versão da chave e a data de aposentadoria.
Quando uma requisição precisa ler ou gravar um campo clínico, a aplicação lê a DEK cifrada da clínica e pede ao KMS para decifrá-la. A DEK em texto claro existe só na memória do processo PHP, durante aquela requisição ou aquele job, e é descartada no fim. Ela nunca vai para Redis, cache, sessão, log ou banco. O KMS é chamado uma vez por clínica por requisição; as leituras seguintes usam a chave que já está na memória.
A comparação com o modelo anterior, em que tudo dependia da APP_KEY do Laravel, mostra por que valeu o trabalho:
Situação | Com a APP_KEY única | Com envelope por clínica |
|---|---|---|
O arquivo de ambiente vaza | Todos os prontuários ficam expostos | Nada fica exposto sem acesso ao KMS |
O banco vaza | Exposto, se a chave também vazar | Nada fica exposto sem acesso ao KMS |
Rotação de chave | Recifrar o banco inteiro | Recifrar só as DEKs |
Auditoria de uso | Não existe | Cada Decrypt fica registrado no CloudTrail |
Incidente numa clínica | Afeta todas | Afeta só a chave daquela clínica |
AES-256-GCM e dados associados
Cada campo é cifrado com AES-256-GCM, com um IV aleatório de 12 bytes novo a cada gravação. O GCM produz uma tag de 16 bytes que garante a integridade: se um byte do texto cifrado muda, a leitura falha.
O detalhe que eu considero mais importante é o AAD, os dados associados. Junto com cada cifragem entram a tabela, a coluna, o id do registro e o id da clínica. Eles não são gravados no valor, mas a tag os verifica. Na prática, se alguém com acesso ao banco copiar o texto cifrado de um prontuário para outro registro, ou para um registro de outra clínica, a tag não confere e a aplicação recusa o valor. Sem o AAD, a cifragem protegeria o sigilo e deixaria aberto esse tipo de troca.
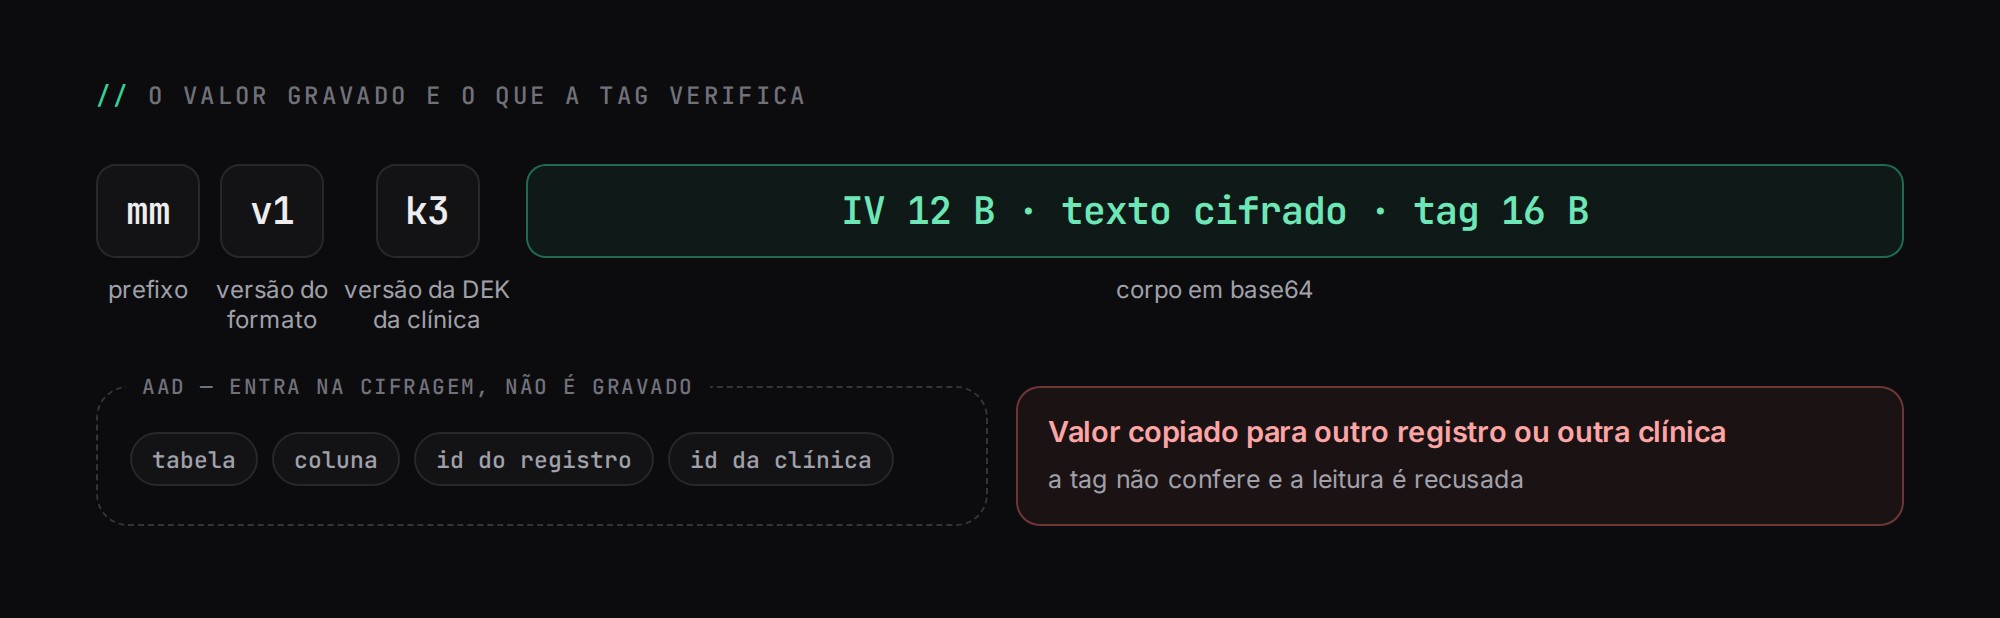
Há um cuidado prático aqui: um registro novo ainda não tem id antes do primeiro INSERT. A solução é gravar o campo cifrado depois do insert, na mesma transação, ou usar um identificador gerado pela aplicação antes de gravar.
O valor gravado tem um cabeçalho legível e um corpo em base64:
mm:v1:k3:<base64(IV + texto cifrado + tag)>
│   │  └─ versão da DEK da clínica
│   └──── versão do formato
└──────── prefixo do Markmedi
O prefixo permite saber, com uma consulta SQL simples, se sobrou algum valor fora do formato. A versão da chave diz qual DEK usar na leitura, o que torna a rotação possível sem parar o sistema. O texto cifrado fica cerca de 35% a 40% maior que o original, então as colunas são longText, e colunas que eram JSON deixam de ser, porque texto cifrado não é JSON válido.
O que muda no código
Para quem escreve código no Markmedi, a criptografia aparece como um cast do Eloquent, ClinicEncrypted, aplicado aos campos com dado de saúde: conteúdo do prontuário e de suas versões, alergias e medicações do perfil clínico, transcrições e resumos de consulta, respostas de formulários e de fichas clínicas.
protected function casts(): array
{
    return [
        'content' => ClinicEncrypted::class,
        'contraindications' => ClinicEncrypted::class,
    ];
}
A consequência é que o banco não lê mais esses campos. Nenhum where, orderBy ou LIKE funciona sobre eles. Os poucos pontos que filtravam pelo conteúdo só queriam saber se o texto estava vazio, então criei uma coluna booleana has_content, preenchida no evento saving do model. A regra geral virou: cada filtro necessário ganha uma coluna auxiliar, booleana ou enum, que não revela o conteúdo.
Para busca exata existe o índice cego: uma coluna com o HMAC-SHA256 do termo normalizado, calculado com uma chave de índice separada, que nunca cifra dados. Buscar é calcular o HMAC do que o usuário digitou e comparar. O índice cego só serve para busca exata e não deve ser usado em campos com poucos valores possíveis, como sexo, porque a distribuição dos HMACs revelaria o valor.
Nos testes, um FakeKeyProvider substitui o KMS e gera DEKs locais. Nenhum teste chama a AWS. Para cada campo novo, existe um teste que lê a coluna crua do banco e confere o prefixo mm:, o que impede que alguém adicione um campo clínico e esqueça o cast.
Arquivos
Fotos clínicas, exames, áudios de consulta e PDFs gerados ficam no S3 com SSE-KMS, ou seja, cifrados pelo próprio S3 com uma chave do KMS dedicada aos arquivos clínicos. Considerei cifrar os arquivos na aplicação e desisti por um motivo prático: o player de áudio pede partes do arquivo com o cabeçalho Range, e o pipeline que gera vídeos de evolução usa o ffmpeg. Com criptografia na aplicação, os dois param de funcionar. Com SSE-KMS, eles continuam funcionando, e ler um objeto exige permissão de kms:Decrypt além de s3:GetObject. Uma credencial do S3 vazada, sem permissão no KMS, recebe AccessDenied. Uma política do bucket recusa qualquer upload sem cifragem.
Rotação
A CMK gira sozinha uma vez por ano. O KMS guarda os materiais antigos, então nada precisa ser recifrado. A rotação da DEK de uma clínica é sob demanda, quando há suspeita de vazamento, saída de alguém com acesso ao KMS ou por política. O processo cria a DEK nova (as gravações novas já usam a nova versão), recifra os registros em lotes com um comando que pode parar e continuar, confere por SQL que não restou nenhum valor com o prefixo antigo e só então aposenta a chave antiga.
Há uma regra que não admite exceção: uma DEK que ainda cifra registros nunca é apagada. A legislação exige guardar o prontuário por 20 anos, e uma chave apagada torna os registros ilegíveis para sempre.
Os vazamentos laterais
A criptografia no campo protege o banco, e só o banco. Se o texto claro for copiado para outro lugar, a proteção acaba ali. Por isso o modelo vem com uma lista de pontos que eu verifico em cada mudança:
- Jobs e eventos recebem só IDs, nunca o texto clínico como argumento. O
SerializesModelsjá ajuda, porque serializa só a chave do model. - Logs registram IDs, nunca o model inteiro. Antes de cada merge, procuro por
Log::ereport(nos arquivos alterados. - O relatório de erros remove o conteúdo das exceções e do request antes de sair da aplicação.
- Nenhum campo clínico decifrado vai para o cache.
- PDFs e exportações são gravados só no bucket clínico, e o arquivo temporário é apagado.
- E-mail e WhatsApp levam um link que exige login, nunca o conteúdo clínico.
- As props do Inertia levam só os campos que a tela mostra.
Um único log com texto clínico anula todo o resto. Essa lista é o que mais exige disciplina, e é por isso que boa parte dela virou teste.
Migração e recuperação
A migração foi feita em fases que foram para produção separadamente: primeiro a infraestrutura (SSE-KMS nos buckets, TLS em todas as conexões internas), depois a coluna has_content e a troca dos filtros, depois o cast e a recifragem em lotes, e por fim a revisão dos vazamentos laterais. Durante a recifragem, o cast lia três formatos (o novo, o da APP_KEY e o texto claro) e gravava só o novo. Depois de confirmar que todos os valores tinham o prefixo, a leitura de texto claro foi removida.
Cifrar tudo cria uma dependência nova: sem o KMS, o prontuário não abre. Se o KMS ficar indisponível, a agenda continua funcionando e só o prontuário mostra uma mensagem clara. Para o pior caso, a perda da conta da AWS, a CMK é multirregião e existe uma cópia de recuperação das DEKs, cifrada com uma chave pública cuja chave privada fica fora de linha, guardada numa conta de backup separada. Um backup do banco sem a chave não recupera o texto clínico, e eu não queria descobrir isso durante um incidente.
Impacto num incidente
Cenário | Impacto |
|---|---|
Vazamento do banco | Baixo: o atacante tem texto cifrado e chaves cifradas |
Vazamento do arquivo de ambiente | Médio: troca de credenciais; o banco continua protegido sem o KMS |
Vazamento de credencial com permissão de Decrypt | Alto: desativar a credencial e girar as DEKs |
Vazamento de backup | Baixo, se o backup é cifrado com chave fora dele |
Contexto legal
No Brasil, prontuário é dado pessoal sensível pela LGPD (art. 11), que exige medidas de segurança adequadas (art. 46) e comunicação de incidentes à ANPD e aos titulares (art. 48). A Lei 13.787/2018 e a Resolução CFM 1.821/2007 tratam da guarda e da integridade do prontuário eletrônico, incluindo os 20 anos de retenção. Usei a HIPAA americana como referência técnica, porque ela é detalhada sobre criptografia, auditoria e integridade, mas o Markmedi não se apresenta como certificado HIPAA: isso exigiria contratos específicos com cada fornecedor que toca dado de saúde.
A criptografia também não substitui o resto: controle de acesso por clínica e por papel, 2FA, fim de sessão por inatividade e auditoria de acesso continuam necessários. Falo dessas camadas em Multitenancy e segurança, e de backup e continuidade em Infraestrutura enxuta e resiliente. O projeto completo está em Markmedi.